
Brute Force (Tấn công dò đoán mật khẩu) là một trong những phương thức cổ điển nhất, nhưng vẫn luôn là “kẻ hủy diệt” hàng đầu đối với hệ sinh thái WordPress. Hacker sử dụng các hệ thống Botnet tự động (script/tool) để thử hàng triệu tổ hợp tên đăng nhập và mật khẩu mỗi giây nhằm chiếm đoạt quyền quản trị cao nhất (Administrator) trên website của bạn.
Bước sang năm 2026, khi công nghệ điện toán đám mây và sức mạnh phần cứng ngày càng rẻ, tốc độ dò mật khẩu của các Botnet đã khủng khiếp hơn trước rất nhiều. Tuy nhiên, vỏ quýt dày có móng tay nhọn. Hôm nay, WP Tăng Tốc sẽ chia sẻ những thủ thuật bảo mật thực chiến nhất để biến trang đăng nhập WordPress của bạn thành một “pháo đài bất khả xâm phạm”.
Mục lục
1. Giới hạn IP truy cập vào khu vực quản trị (Whitelist IP)
Đây là kỹ thuật bảo mật “nguyên thủy” nhưng mang lại sức mạnh tuyệt đối. Hiểu đơn giản: Bạn chỉ cấp phép cho một (hoặc một vài) địa chỉ IP cố định được phép nhìn thấy và truy cập vào file đăng nhập (wp-login.php), tất cả các IP lạ trên toàn cầu sẽ bị máy chủ (Webserver) thẳng tay đá văng (Báo lỗi 403 Forbidden).
Nếu bạn đang sử dụng Webserver Apache, LiteSpeed hoặc OpenLiteSpeed, hãy dán đoạn mã sau lên đầu file .htaccess:
<Files wp-login.php>
  Require local
  Require ip 192.168.1.1
  Require ip 192.168.1.2
</Files>
(Thay 192.168.1.1 bằng dải IP thực tế của bạn. Bạn có thể truy cập WhatIsMyIPAddress để lấy IP mạng Wi-Fi nhà/công ty).
Ưu điểm: Bảo mật 100%. Botnet thậm chí còn không có cơ hội gõ mật khẩu.
Nhược điểm: Ở Việt Nam, các nhà mạng (VNPT, Viettel, FPT) thường cấp dải IP động (Dynamic IP). Mỗi lần khởi động lại Modem là IP sẽ đổi. Nếu bạn thường xuyên di chuyển (ngồi quán cafe, dùng 4G), bạn sẽ tự khóa chính mình ra khỏi trang quản trị và phải vào Panel Hosting để sửa file .htaccess.
2. Xây dựng “Mật khẩu thép” và ID thông minh
Thú thật với các bạn, thời “trẻ trâu” mới lập web, mình từng bị hack nát bét chỉ vì đặt ID là tên miền và mật khẩu là một chuỗi siêu dễ đoán. Theo thống kê năm 2026, vẫn có tới gần 15% các vụ chiếm quyền WordPress xuất phát từ việc chủ web sử dụng ID là admin và mật khẩu là 123456 hoặc password.
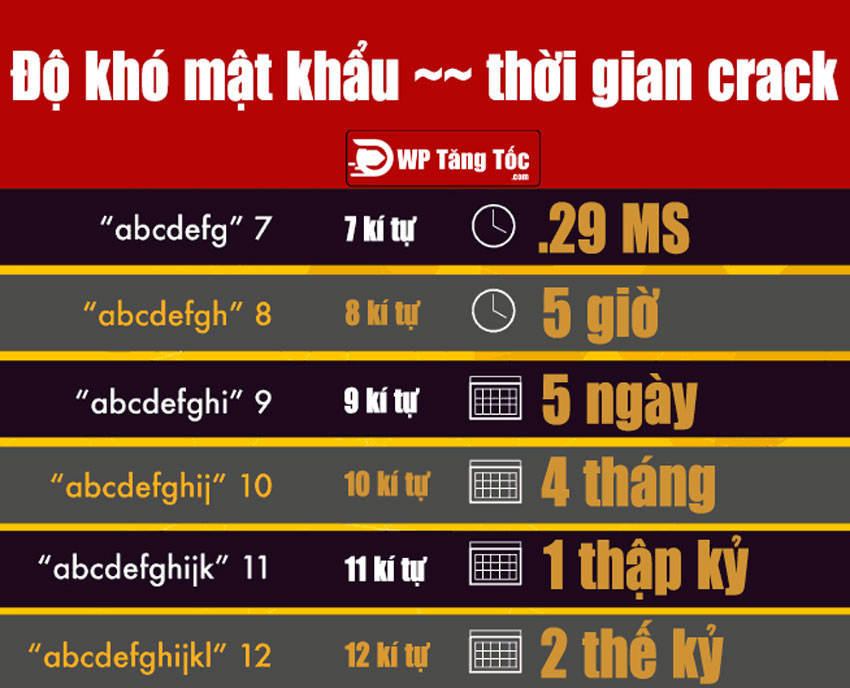
Lời khuyên xương máu:
- Tuyệt đối KHÔNG dùng
admin,administratorhay tên miền làm Username. - Mật khẩu phải dài tối thiểu 12 ký tự – càng dài càng tốt, bao gồm chữ hoa, chữ thường, số và ký tự đặc biệt (VD:
@, #, $, %). Hãy dùng các công cụ tạo mật khẩu ngẫu nhiên và lưu nó vào phần mềm quản lý mật khẩu (như Bitwarden, 1Password).
3. Che giấu đường dẫn wp-admin (Hide Login URL)
Hàng ngàn con Bot quét mạng mỗi ngày chỉ nhắm vào một đường link duy nhất: domain.com/wp-admin. Việc bạn thay đổi ổ khóa (Mật khẩu) là cần thiết, nhưng tốt hơn nữa là giấu luôn cánh cửa nhà mình đi.
Bạn có thể sử dụng Plugin WPS Hide Login để đổi đường dẫn đăng nhập thành bất cứ thứ gì bạn muốn (Ví dụ: domain.com/cua-sau-nha-tuan). Plugin này cực kỳ nhẹ (chỉ tốn khoảng 1-2ms tài nguyên xử lý) và loại bỏ được 99% các cuộc tấn công Brute Force tự động ngớ ngẩn.
4. Mã hóa hiển thị Email (Email Address Encoder)
Mặc định WordPress cho phép đăng nhập bằng cả Username và Email. Nếu bạn vô tình công khai địa chỉ Email quản trị viên ở phần Liên hệ hoặc Footer, Hacker sẽ dễ dàng dùng tool quét (Scraping) để thu thập Email đó làm ID đăng nhập.
Hãy sử dụng Plugin Email Address Encoder. Nó sẽ sử dụng thuật toán xáo trộn ký tự để mã hóa Email trên trang Frontend. Khách truy cập là con người vẫn đọc và bấm vào được bình thường, nhưng các đoạn mã Bot của Hacker thì hoàn toàn mù tịt.
5. Vũ khí tối thượng năm 2026: WPTangToc OLS & Fail2ban
Cài plugin giới hạn số lần đăng nhập (như Limit Login Attempts) là một giải pháp cấp độ PHP. Nghĩa là Hacker vẫn có thể gửi hàng ngàn truy vấn (Request) đến máy chủ, khiến CPU và RAM của VPS phải còng lưng ra xử lý việc chặn đứng. Hệ quả là website của bạn vẫn bị sập (DDoS cạn kiệt tài nguyên) dù Hacker không dò được mật khẩu.
Để giải quyết dứt điểm vấn đề này, hãy chặn Hacker ngay tại Cấp độ Mạng (Network Level) thay vì Cấp độ Phần mềm (PHP).
Nếu bạn đang tự quản lý VPS, hãy sử dụng ngay WPTangToc OLS (Script quản trị máy chủ tối ưu chuyên biệt cho WordPress do mình phát triển). Trong Menu Quản lý Bảo mật của WPTangToc OLS, mình đã tích hợp sẵn hệ thống Fail2ban chuyên dụng chống Brute Force cho WordPress.
- Cơ chế hoạt động: Fail2ban sẽ âm thầm theo dõi file nhật ký (Log) của Webserver. Bất kỳ IP nào cố tình gõ sai mật khẩu WordPress quá 5 lần, Fail2ban sẽ ra lệnh cho Tường lửa hệ điều hành (Firewalld) khóa chết IP đó ở tầng Network. Các truy vấn tiếp theo của Hacker sẽ bị vứt thẳng vào sọt rác trước khi kịp chạm đến Webserver hay PHP.
- Kết quả: WordPress an toàn 100%, máy chủ (CPU/RAM) hoàn toàn thảnh thơi, không tốn tài nguyên chạy Plugin.
Tổng kết
Bảo mật WordPress là một cuộc chiến không hồi kết. Ngoài những kỹ thuật trên, bạn hoàn toàn có thể kết hợp thêm các phương pháp như Mật khẩu 2 lớp (2FA – Google Authenticator) hoặc tích hợp đăng nhập qua API của Google/Github. Tuy nhiên, chỉ cần kết hợp nhuần nhuyễn 5 chiến lược trên (đặc biệt là triển khai Fail2ban qua WPTangToc OLS), bạn đã có thể kê cao gối ngủ mà không bao giờ phải lo lắng về vấn nạn Brute Force nữa.

Để lại một bình luận